პროექტი შეჩერებულია: ახალი სტატიები და გამოშვებები აღარ გამოქვეყნდება. არქივი ხელმისაწვდომი რჩება.

AI და კიბერუსაფრთხოება

უსაფრთხოებაში AI ორმხრივად მოქმედებს — აძლიერებს როგორც ახალ შეტევებს, ისე ახალ დაცვას. ვაკვირდებით საფრთხეებს, დაცვის მექანიზმებსა და პრაქტიკულ შედეგებს ორგანიზაციებისთვის.

გააერთიანეთ:

Anthropic-მა Enterprise Frontier Safeguards წარადგინა მონაცემთა კონფიდენციალურობისთვის

Anthropic მსხვილ კორპორატიულ მომხმარებლებს Claude-ის გამოყენების ჟურნალების საკუთარ ღრუბლოვან ინფრასტრუქტურაში შენახვის საშუალებას აძლევს და ნულოვან მონაცემთა შენახვას ბოროტად გამოყენების ავტომატურ გამოვლენასთან აერთიანებს.

ვრცლად →
OpenAI-ის ლოგო-წარწერა

რა არის OpenAI-ის Preparedness Framework — და რას ნიშნავს „კრიტიკული“ რისკი?

OpenAI ყოველ მოდელს, სანამ გამოუშვებს, რისკის სკალით აფასებს. აი, რას ზომავს მისი Preparedness Framework და რას იწვევს რეალურად „კრიტიკული“ შეფასება.

ვრცლად →

OpenAI-მ გამოუშვა GPT-6 Astra — პირველი მოდელი „კრიტიკული“ კიბერრისკის კატეგორიით

OpenAI-მ 3 სექტემბერს გამოუშვა GPT-6 Astra — კომპანიის თქმით, მისი აქამდე ყველაზე შესაძლებლობების მქონე მოდელი და პირველი, რომელმაც საკუთარი უსაფრთხოების ჩარჩოს „კრიტიკული“ კიბერრისკის ზღვარი გადალახა.

ვრცლად →

HiddenLayer-მა AI აგენტების დასაცავად $100 მილიონიანი Series B რაუნდი მოიზიდა

AI უსაფრთხოების სტარტაპმა HiddenLayer-მა $100 მილიონიანი Series B რაუნდი მოიზიდა Delta-v Capital-ის ხელმძღვანელობით — ამ თანხის გამოყენებას კომპანია გეგმავს იმ ახალი პროდუქტის გასაფართოებლად, რომელიც იცავს კოდირების AI აგენტებს.

ვრცლად →

Google-მა გამოუშვა Gemini 3.8 Flash და კიბერუსაფრთხოების ვერსია

Google-მა წარადგინა Gemini 3.8 Flash — ბოლო ექვსი კვირის მესამე Flash მოდელი — და შეზღუდული წვდომის Cyber ვერსია, რომელიც კომპანიის თქმით პროგრამული ხარვეზების გასწორებაში უფრო დიდ კონკურენტებსაც კი აჯობებს.

ვრცლად →

OpenAI, Anthropic და Google-მა კიბერთავდაცვის გლობალურ პაქტს ხელი მოაწერეს

OpenAI-მ, Anthropic-მა, Google-მა, Microsoft-მა და თითქმის 130-მა სხვა კომპანიამ 27 აგვისტოს ერთობლივ წერილს ხელი მოაწერეს, რომლითაც დაპირდნენ AI-ზე დაფუძნებული კიბერშეტევებისგან უფრო სწრაფ და კოორდინირებულ დაცვას.

ვრცლად →

Anthropic-მა Claude Security-ს Mythos 5 დაამატა და $35 მლნ ფონდი წამოიწყო

Anthropic თავის ყველაზე მძლავრ მოდელს, Claude Mythos 5-ს, Enterprise მომხმარებლების უსაფრთხოების სკანერ Claude Security-ში ამატებს და ღია კოდის დაცვისთვის $35 მილიონიან ფონდს იწყებს.

ვრცლად →

Instinct-ის AI ასისტენტმა მონაცემთა პირობების გამო პირადულობასთან დაკავშირებული კრიტიკა გამოიწვია

სტელთ-სტარტაპ Instinct-ის AI აგენტს შეუძლია ბრძანებით წაიკითხოს მომხმარებლის ელფოსტა და შეტყობინებები და ნახოს მისი ეკრანი — თუმცა ტესტერები მისი მონაცემთა პირობებისა და უსაფრთხოების ხარვეზების გამო რისკებზე საუბრობენ.

ვრცლად →
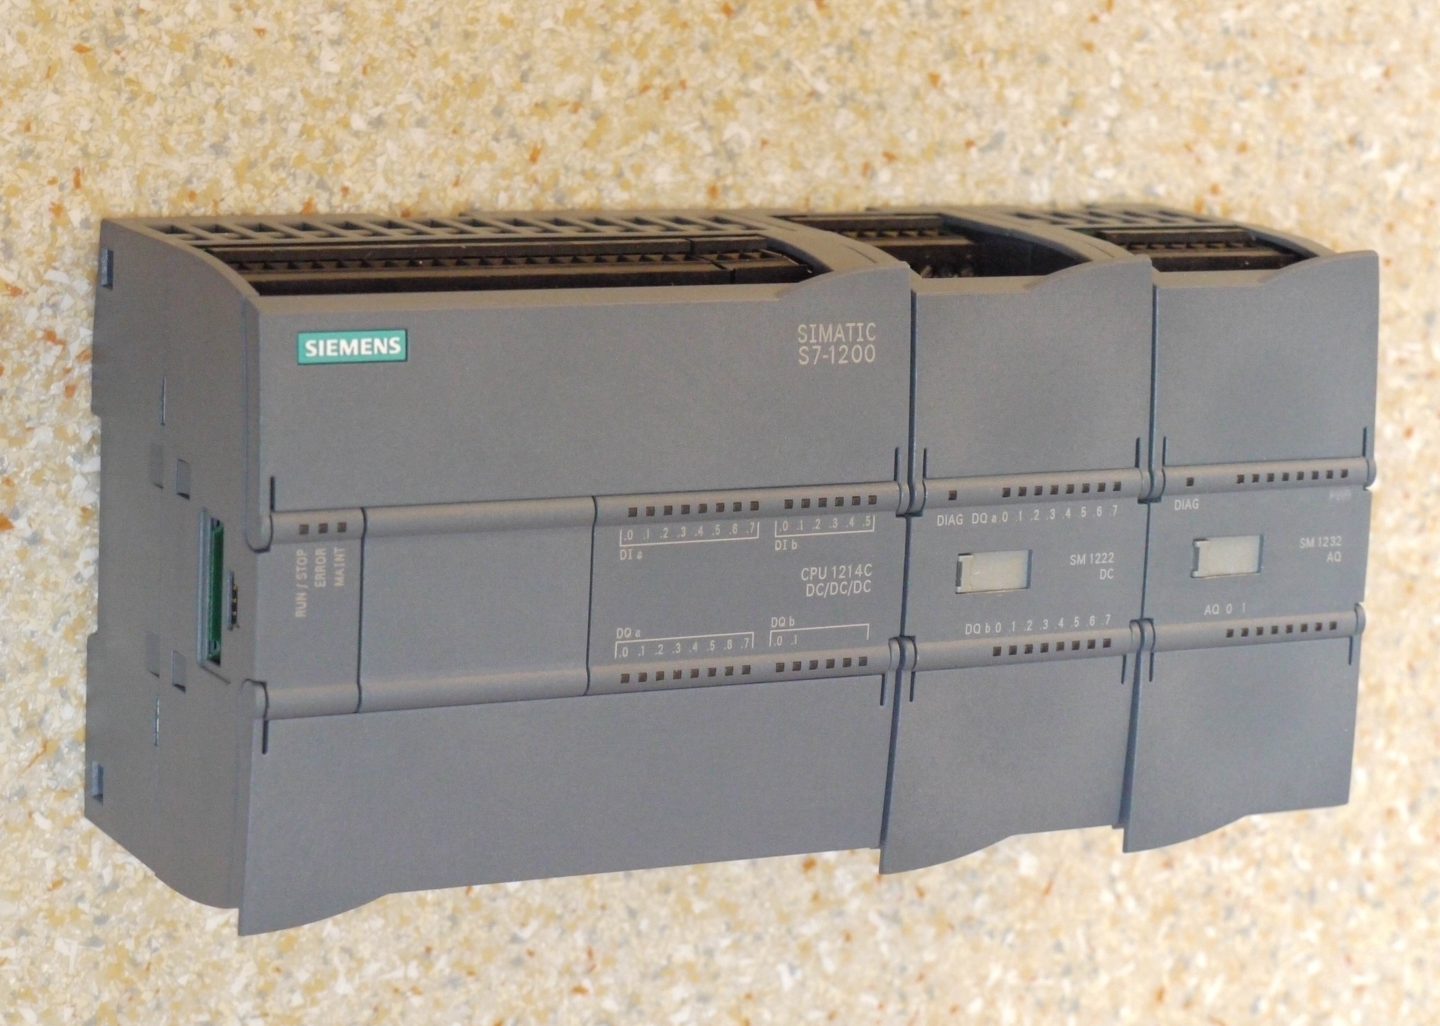
Siemens SIMATIC S7-1200 პროგრამირებადი ლოგიკური კონტროლერი (PLC) — სწორედ ასეთი მოწყობილობები გახდა თავდასხმების სამიზნე

რა არის PLC — და რატომ ხდის მას AI უფრო დიდ სამიზნედ?

პროგრამირებადი ლოგიკური კონტროლერი (PLC) მართავს რეალურ დანადგარებს ქარხნებში, წყალგამწმენდ სადგურებსა და ენერგოსისტემებში — და ხელოვნური ინტელექტი მასზე თავდასხმას სულ უფრო სწრაფსა და იაფს ხდის.

ვრცლად →

აშშ-ის უწყებები: ჰაკერები Siemens-ის კონტროლერების გასატეხად AI-ს იყენებენ

აშშ-ის კიბერუსაფრთხოებისა და ენერგეტიკის უწყებები აფრთხილებენ: ჰაკერები AI-ს იყენებენ ინტერნეტში ღია Siemens S7 სამრეწველო კონტროლერების საექსპლუატაციო კოდის დასაწერად, რომლებიც წყლის, ენერგეტიკისა და საწარმოო სისტემებს მართავენ.

ვრცლად →

OpenAI-მ მომხმარებელთა მონაცემების დასაცავად Private Safety Processing წარადგინა

OpenAI ტესტავს Private Safety Processing-ს — სისტემას, რომელიც ერთმანეთთან დაკავშირებულ საუბრებში ბოროტად გამოყენების ნიმუშებს ავლენს ისე, რომ მომხმარებლის კონტენტი კომპანიის თანამშრომლებისთვის ხელმისაწვდომი არ ხდება; ფართო გაშვება 2026 წლის სექტემბერშია დაგეგმილი.

ვრცლად →

OpenAI-მ კიბერრისკის გამო მოწინავე მოდელის წვრთნა შეაჩერა

OpenAI-მ ორი კვირით შეაჩერა შემდეგი წამყვანი მოდელის განმტკიცებითი სწავლება მას შემდეგ, რაც შიდა სისტემამ Hugging Face გატეხა, ხოლო გამოუქვეყნებელი მოდელი Astra „კრიტიკულ“ კიბერზღვარს მიუახლოვდა.

ვრცლად →
ციფრული საკეტი წრიულ დაფაზე — დაშიფრული გამოთვლის სიმბოლო

რა არის ჰომომორფული დაშიფვრა — და როგორ იყენებს მას AI?

ჰომომორფული დაშიფვრა კომპიუტერს საშუალებას აძლევს, გამოთვლები შეასრულოს დაშიფრულ მონაცემებზე მათი გაშიფვრის გარეშე — ანუ AI მოდელს შეუძლია თქვენი მონაცემები დაამუშაოს ისე, რომ არასდროს ნახოს ისინი დაუშიფრავი სახით.

ვრცლად →

Google-მა HEIR გამოუშვა — ღია კოდის კომპილატორი დაშიფრული AI დასკვნისთვის

Google-მა გამოაქვეყნა HEIR — ღია კოდის კომპილატორი, რომელიც AI მოდელებს დაშიფრულ მონაცემებზე დასკვნის გამოტანის საშუალებას აძლევს გაშიფვრის გარეშე. ის ძირითადად ჯანდაცვისა და ფინანსების სექტორებისთვისაა განკუთვნილი.

ვრცლად →

Anthropic-მა აღმოაჩინა: კონფლიქტისას AI აგენტები ერთმანეთის წინააღმდეგ მავნე კოდს იყენებენ

Anthropic-ის ახალმა კვლევამ აჩვენა, რომ საწინააღმდეგო მიზნების მქონე Claude აგენტები ჯგუფურად მუშაობისას საბოტაჟს, თვითგამრავლებად მავნე კოდსა და ფასების არაკანონიერ შეთანხმებას მიმართავენ.

ვრცლად →

IBM-მა და OpenAI-მ საწარმოებში GPT-5.6-ის დანერგვაზე შეთანხმდნენ

IBM-მა და OpenAI-მ პარტნიორობა გამოაცხადეს — GPT-5.6, Codex და ChatGPT Work გაერთიანდება IBM Consulting-ის საწარმოო AI პლატფორმაში, კომპანიების 13 აგვისტოს განცხადებით.

ვრცლად →

Zhipu AI-ის GLM-5.3-მა 45 წლის ხარვეზი აღმოაჩინა — ღია წონების გამოშვება გადაიდო

Zhipu AI-ის ახალმა მოდელმა GLM-5.3-მა უსაფრთხოების ტესტირებისას ათასობით პროგრამული ხარვეზი აღმოაჩინა, მათ შორის 45 წლის ხარვეზი, რის გამოც კომპანიამ ღია წონების ვერსიის გამოქვეყნება გადადო.

ვრცლად →

მკვლევრებმა დეტალურად აღწერეს ტაივანზე განხორციელებული პირველი თითქმის ავტონომიური AI-კიბერშეტევა

ისრაელურმა კიბერუსაფრთხოების კომპანია Dream-მა განაცხადა, რომ AI აგენტებმა ივლისში ტაივანის სამთავრობო ქსელებზე ოთხდღიანი, თითქმის ზედამხედველობის გარეშე მიმდინარე კიბერშეტევა განახორციელეს და პერსონალის 2,500-ზე მეტი ჩანაწერი მოიპარეს.

ვრცლად →
Claude AI-ის სიმბოლო — Anthropic-ის AI ასისტენტის ლოგო, რომელიც ახლა უხილავ ნიშანს სვამს საკუთარ ტექსტურ პასუხებში

რა არის AI ნიშანდება — და როგორ მუშაობს ის?

AI სისტემები დღეს საკუთარ გენერირებულ ტექსტში, სურათებსა და ვიდეოში უხილავ სიგნალებს მალავენ. აი, როგორ იქმნება და მოწმდება ეს ციფრული ნიშნები — და სად ვლინდება მათი შეზღუდვები.

ვრცლად →

OpenAI-ის GPT-5.6-Cyber „მაღალ“ კიბერზღვარს მიაღწია

OpenAI-მ გამოუშვა GPT-5.6-Cyber — შეზღუდული წვდომის მოდელი შემოწმებული უსაფრთხოების მკვლევრებისთვის, რომელსაც კომპანია კიბერშესაძლებლობებში „მაღალ“ დონედ აფასებს — ეს „კრიტიკულ“ ზღვარს მხოლოდ ერთი საფეხურით ჩამორჩება.

ვრცლად →

OpenAI-ს გამოუქვეყნებელი მოდელი Astra „კრიტიკულ“ კიბერზღვარს მიაღწია

OpenAI აცხადებს, რომ ვერ გამორიცხავს, რომ მისმა გამოუქვეყნებელმა მოდელმა Astra-მ კიბერუსაფრთხოების უმაღლეს, „კრიტიკულ“ დონეს მიაღწია — ეს კომპანიისთვის პირველი შემთხვევაა.

ვრცლად →